こんにちは、Kredo Blog編集部です!
Kredoは、PHP・Laravelを使うWebシステム開発や保守運用に取り組んでいます。IT・AI開発実績もご覧ください。
2026年10月21日、PHPの重大な脆弱性への対応で、国内のネットショップや保育支援サービスが相次いで緊急メンテナンスに入りました。同日21時55分には、高市早苗首相がXで対応を呼びかけています。利用者には突然サービスが使えなくなる影響が、企業の担当者には夜間の更新・動作確認という負担が生じました。
その前後には、GMOグループのサービス、タイムズカー、佐川急便、ヤマト運輸で不正アクセスに関する発表も続いています。「自分の情報は大丈夫なのか」「ニュースは全部つながっているのか」と、状況をつかみにくくなった方もいるでしょう。
この記事では、PHP問題の時系列、政府発表、国内サービスへの影響、不正アクセス5事例、X上で確認できた反応を整理します。各社の被害については、公表された原因・件数・対応を個別に確認しています。
情報確認日:2026年10月24日。23日までに公表された続報を反映しています。自社サイトの確認を急ぐ方は、PHP脆弱性への対策とサイト診断の進め方へ進んでください。
今回のPHP脆弱性で、何が起きた?
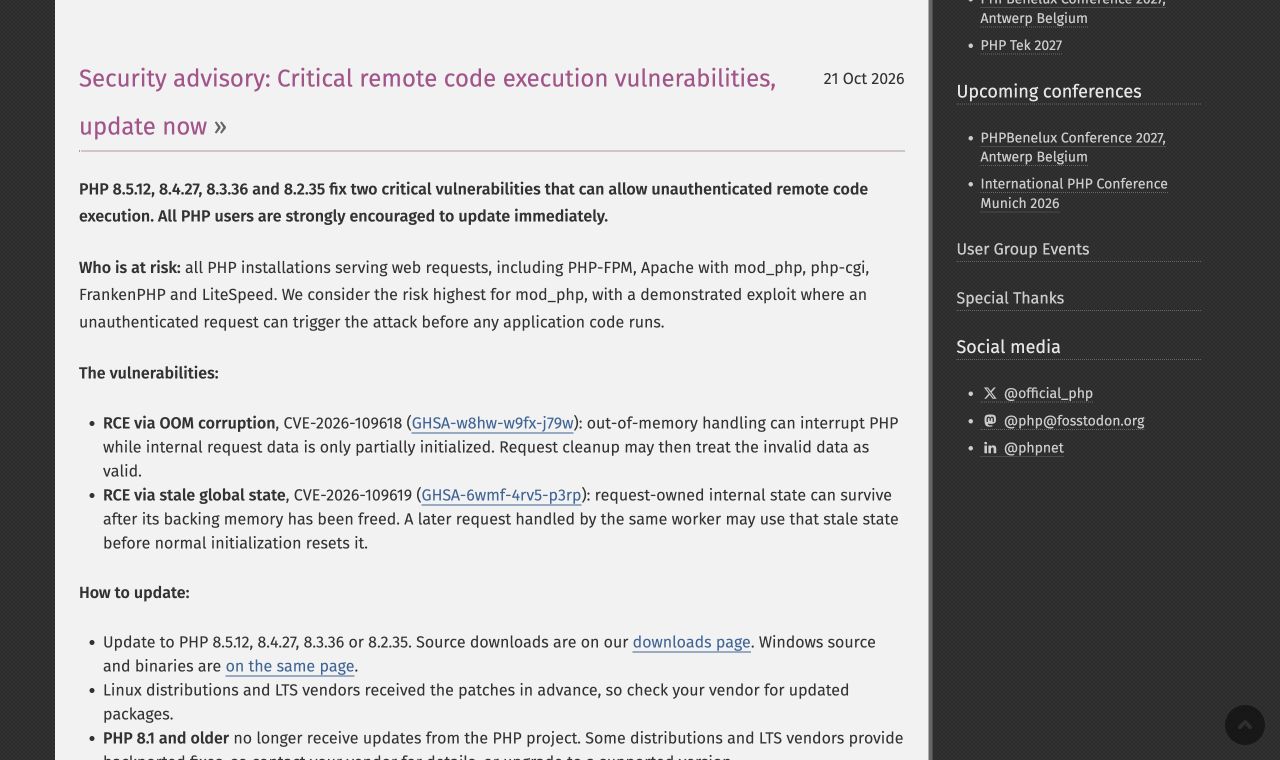
PHPは、Webサイトの画面表示やフォーム処理などをサーバー側で動かすソフトウェアです。今回はそのPHP本体で、外部から送られたリクエストによって、ログインしていない攻撃者が任意のコードを実行できるおそれのある問題が公表されました。
このような問題は「リモートコード実行」と呼ばれます。利用者のブラウザーだけの問題ではなく、サイトを動かすサーバー側の確認が必要です。JPCERT/CCの注意喚起では、PHPプロセスの権限でコードが実行される可能性が説明されています。
調査・解説資料では「PHP2Shell」という名称も使われています。サイトの利用者がページを見ただけで、一律に被害を受けたことを意味するものではありません。運営者が確認する対象は、利用PHP、配布元の修正、サーバー上の不審な動きです。
PHP脆弱性ニュースの時系列|10月21日〜23日
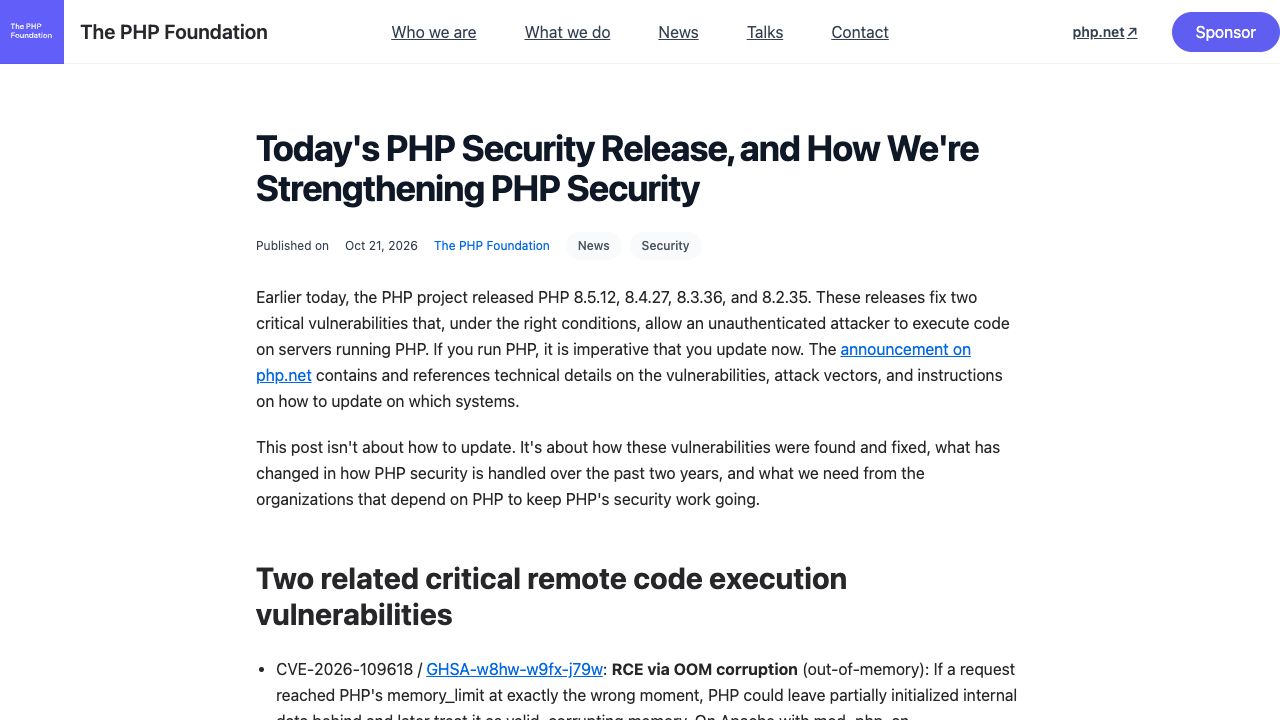
以下の時刻は日本時間です。PHP公式の予告ページには10月20日と表示されますが、PHP財団が説明した予告の公開時刻を日本時間に直すと21日未明です。海外の発表日と国内で起きた出来事を、同じ時系列で確認しましょう。
根拠となる発表は、PHP公式の予告、修正版の告知、コドモンの対応記録、JPCERT/CCの注意喚起です。停止・再開はサービスや機能ごとに異なります。
なぜ、修正版が出る前から対応が急がれたのか
PHP財団による経緯の説明では、当初の公開予定は日本時間22日23時でした。ところが、誤った公開時刻や深刻度を含む情報が先に広がり、予定を1日前倒ししたとしています。修正プログラムを利用者が導入できる形で配布する準備と、攻撃リスクへの対応を同時に進める必要がありました。
さらに、実証動画や修正を含む配布物が予定より早く公開されたと財団は説明しています。こうした情報の拡散が、企業に「夜の修正版公開まで運用を続けてよいか」という判断を迫りました。
高市首相と政府の発表|企業に何を求めた?
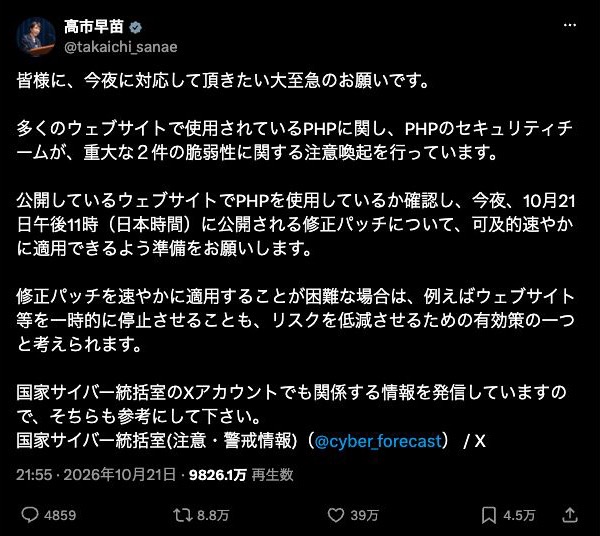
高市首相は21日夜、当夜の対応を直接呼びかけ
高市首相は10月21日21時55分のX投稿で、次の言葉から注意喚起を始めました。
「今夜に対応して頂きたい大至急のお願いです。」
求めたのは、公開サイトでPHPを使用しているかを確認し、修正プログラムを速やかに適用できるよう準備することです。すぐに適用できない場合には、一時的なサイト停止もリスクを下げる手段として挙げています。一般利用者全員に、手元のスマートフォンでPHPを更新するよう求めた発表ではありません。
国家サイバー統括室も、修正準備と一時停止を案内
国家サイバー統括室も、PHP利用と修正準備の確認、適用が難しい場合の一時停止をXで案内しました。翌22日には、静岡県も企業・団体向けに同趣旨の注意喚起を掲載しています。
サイトを外注している企業でも、制作会社やサーバー会社に連絡する担当者は必要です。停止による売上・予約への影響を誰が判断するか、顧客にはどこで告知するかまで決めておくと、技術担当者が更新作業に集中できます。
23日には、IPAへの専門家チーム設置方針も
10月23日のTBSによる会見報道では、赤澤亮正経済産業大臣が、IPAにサイバーセキュリティ対策の専門家チームを11月中に立ち上げるよう指示したとされています。攻撃者の視点からシステムの弱点を見つけ、事前に対処する人材を集める方針です。
これは相次ぐ不正アクセスへの対策強化の動きです。各社に必要なPHPの更新・調査が政府の取り組みで代替されるわけではなく、サイト運営者には自社環境での確認が引き続き求められます。
国内サービスはどう影響を受けた?停止・復旧の3事例
コドモン|保育施設との連絡や登降園の記録にも影響
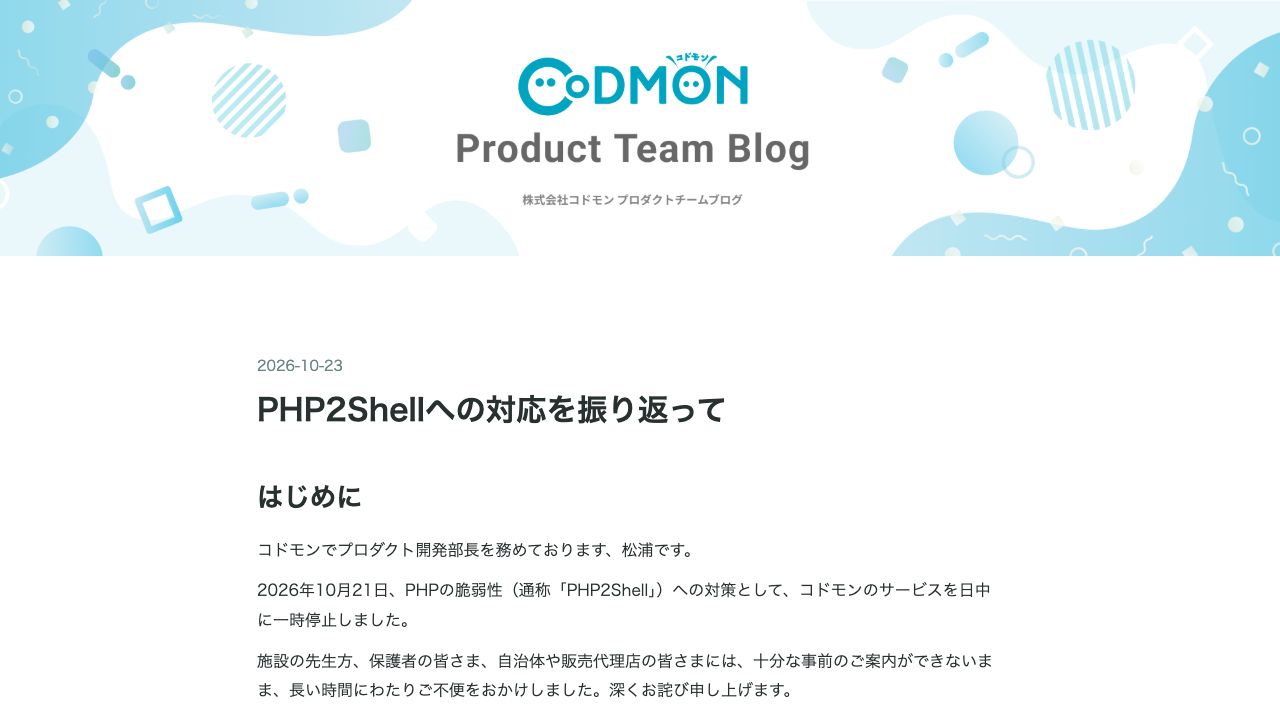
保育・教育施設向けICTサービスのコドモンは、21日の日中からサービスを順次停止しました。公式の振り返りによると、当初は夜間停止の予定でしたが、情報の拡散を受けて12時37分に緊急停止を決定。保護者との連絡や登降園の打刻が使えなくなり、施設側には紙で記録するなどの代替対応が必要になりました。
夜間は13人で作業し、主要機能を22日3時22分に再開。所在確認アラートは23日9時に戻りました。同社は、利用者から不正アクセスを受けたのではないかという不安の声があったことや、予防停止の説明が十分に伝わらなかったことも振り返っています。被害を防ぐための停止でも、説明と代替手段が足りなければ生活や業務に混乱が生じることが分かる事例です。
BASE|16時間10分の緊急メンテナンス
BASEでは、21日15時50分から22日8時まで緊急メンテナンスが行われました。差し引くと16時間10分です。BASEを利用する3DPRINTER SHOP id.artsの営業再開案内も、PHPの重大な脆弱性への対応でショップが一時利用できなくなり、22日8時にメンテナンスが終了したと説明しています。
ネットショップでは、販売の予定や購入者への案内も停止の影響を受けます。自社サイトだけでなく、注文・決済に使う外部サービスの稼働状況も把握する必要があります。
バンダイナムコエクスペリエンス|各種サービスで緊急対応
バンダイナムコエクスペリエンスの公式告知も、PHPの脆弱性への対策として21日22時ごろからの緊急メンテナンスを案内しました。同告知時点で、脆弱性を悪用した被害や利用者データの流出は確認していないとしています。
これらの事例を見ると、セキュリティ対応はIT担当者だけで完結しません。顧客への告知、問い合わせ対応、通常業務への切り替えを、開発・運用と一緒に進める必要があります。
GMO・タイムズカーなど、国内の不正アクセス5事例
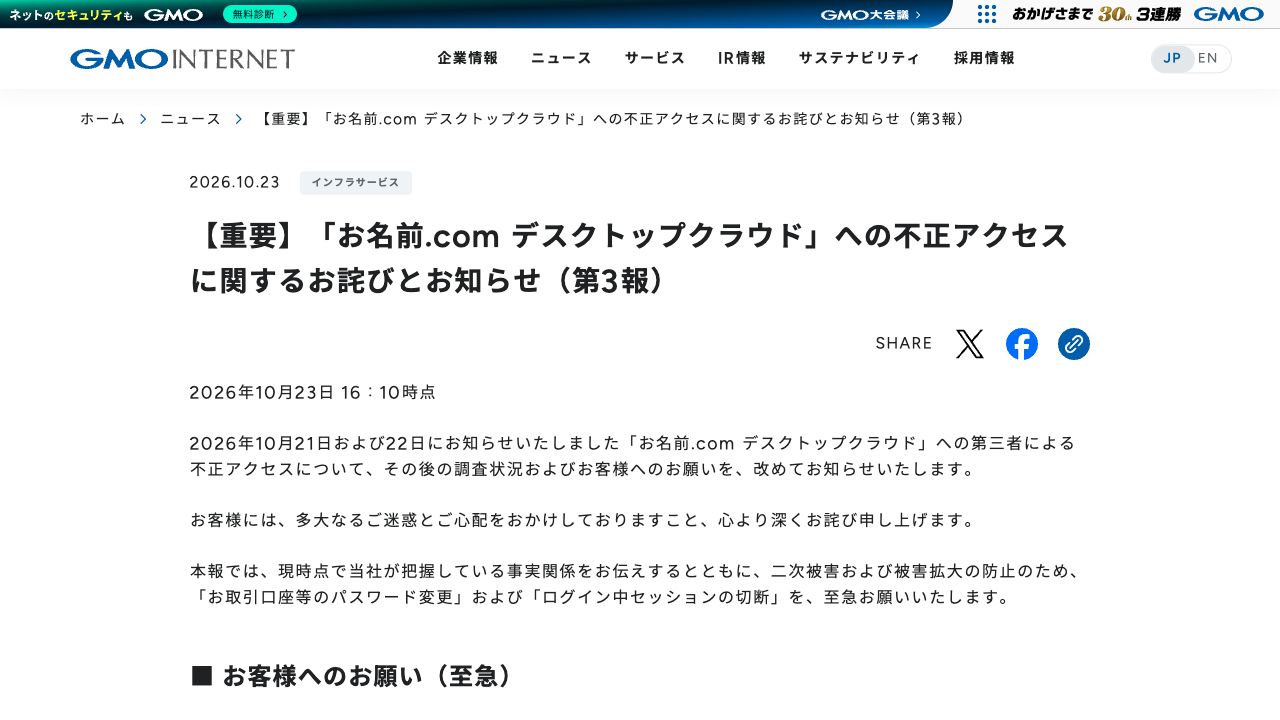
国内では、PHPの修正版公開より前から不正アクセスの発表が続いていました。ここでは各社の最新の続報を基に、発覚時期・影響・対応を整理します。確認した発表では、以下の5事例の原因を10月21日に公表されたPHPの脆弱性と特定していません。
1.GMO「お名前.com デスクトップクラウド」|全プラン停止と認証情報への懸念
GMOインターネットの第3報(23日16時10分時点)によると、19日の利用者からの問い合わせをきっかけに調査し、20日に一部の利用者のサーバー環境で不正なプログラムを確認。21日4時から全プランのサーバーを順次停止しました。
影響を受けた可能性のあるサーバーは26,739件です。これは被害確定件数ではありません。取引口座のログイン情報などが取得・不正利用された可能性があるとして、同社は別の端末からのパスワード変更に加え、既存のログイン状態を終了する対応も求めています。23日の発表時点で再開時期は未定でした。
サーバーを止めるだけで対応が終わらず、そこに保存していた情報と、接続先サービスでの操作履歴まで確認が広がっている点が、この事例の重さです。
2.GMOリサーチ&AI「infoQ」|約89万件の情報取得とポイント不正交換
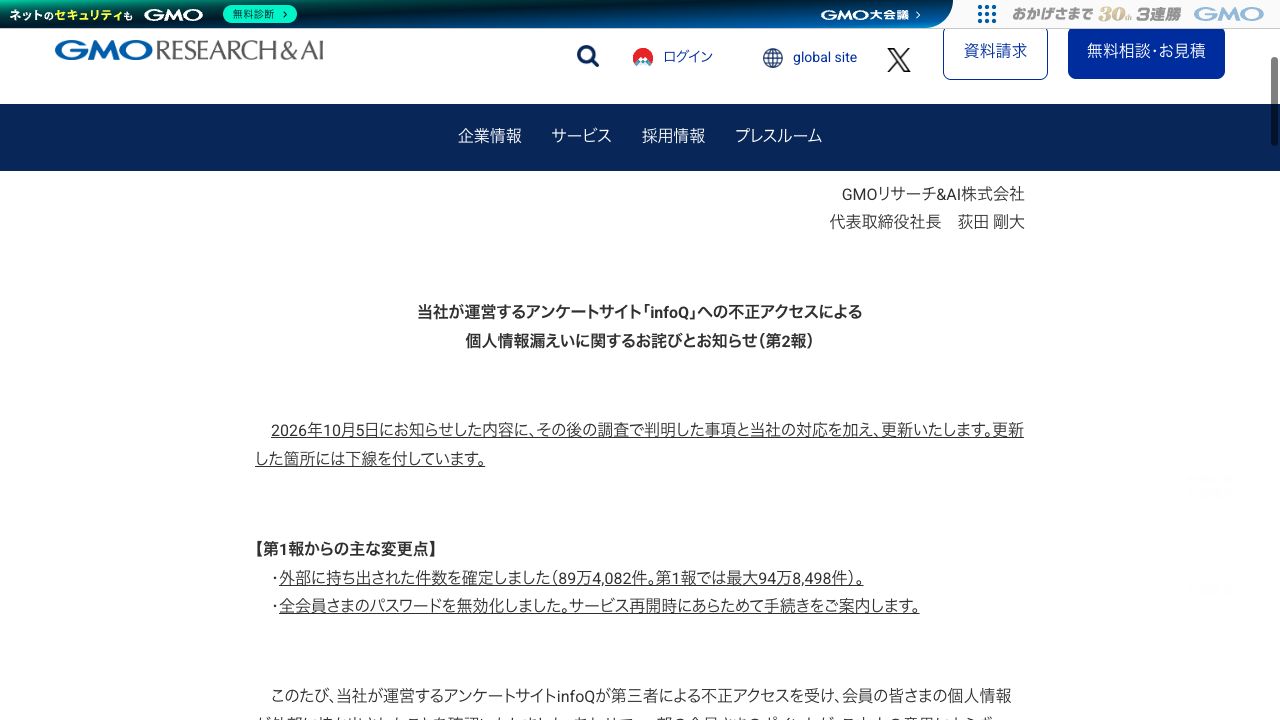
同じGMOグループでも、こちらは別会社・別サービスの事案です。14日の第2報では、アンケートサイトinfoQで3日に不正アクセスを確認し、894,082件の個人情報が取得されたとしています。初報の最大948,498件から調査によって件数が改められました。
ポイントの不正交換も611件、合計2,869,500円分確認されました。同社は攻撃経路の遮断やサービス停止を行い、7日には全会員のパスワードを無効化。単に情報が閲覧された可能性にとどまらず、保有ポイントへの影響も公表された事例です。
3.タイムズカー|約663万件の情報、本人確認書類画像の問題
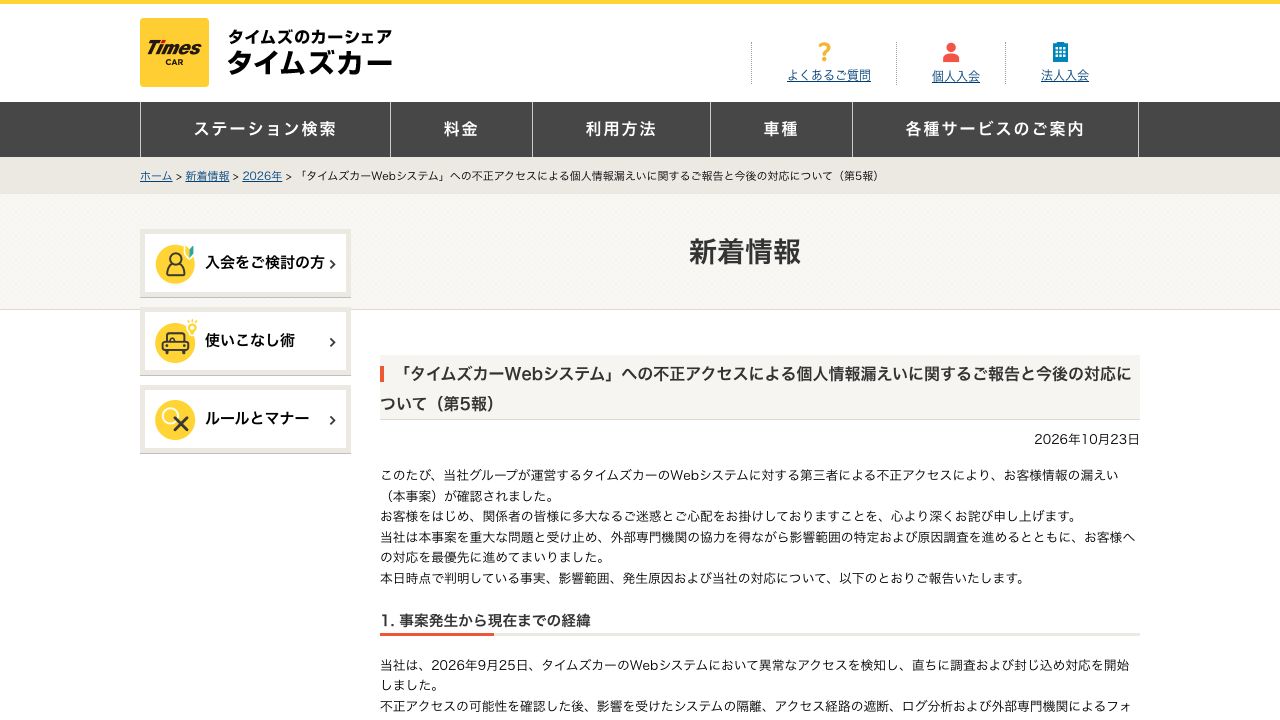
カーシェアリングのタイムズカーでは、9月25日に異常なアクセスを検知しました。10月23日の第5報は、氏名・住所・運転免許情報など6,628,007件で外部送信の痕跡を確認したと報告しています。
暗号化された本人確認書類画像も1,464,800件で外部送信の痕跡が確認されました。画像が直ちに閲覧できる状態になったとは限りませんが、将来の復号の可能性は否定できないとしています。対象者には3,000円相当の見舞金を渡す方針も示されました。
同社は、会員登録の確認が終わったら本人確認書類画像を削除する運用へ変更し、保有中の画像も10月末までに削除すると説明しています。サイトの更新だけでなく、個人情報をいつまで保管する必要があるかも、被害規模に関わる論点です。
4.佐川急便|最大約5,323万件に流出の可能性、荷物問い合わせを再開
佐川急便の23日の第5報では、流出した可能性のある個人情報を最大約5,323万件と発表しました。送り状データなどには同じ人の情報が繰り返し含まれるため、これは実人数でも、全件の流出を確認した数字でもありません。
対象には、6月21日〜9月30日の送り状に含まれる氏名・住所・電話番号や、スマートクラブの会員情報などが挙げられています。安全確認を経て23日に荷物問い合わせサービスを再開しましたが、同日時点でAPIや一部の受付・変更サービスは停止が続いていました。物流を使う事業者にとっては、顧客情報の確認と日々の業務の継続を並行する必要がある事例です。
5.ヤマト運輸「クロネコ代金後払い」|購入者情報・商品明細の持ち出し
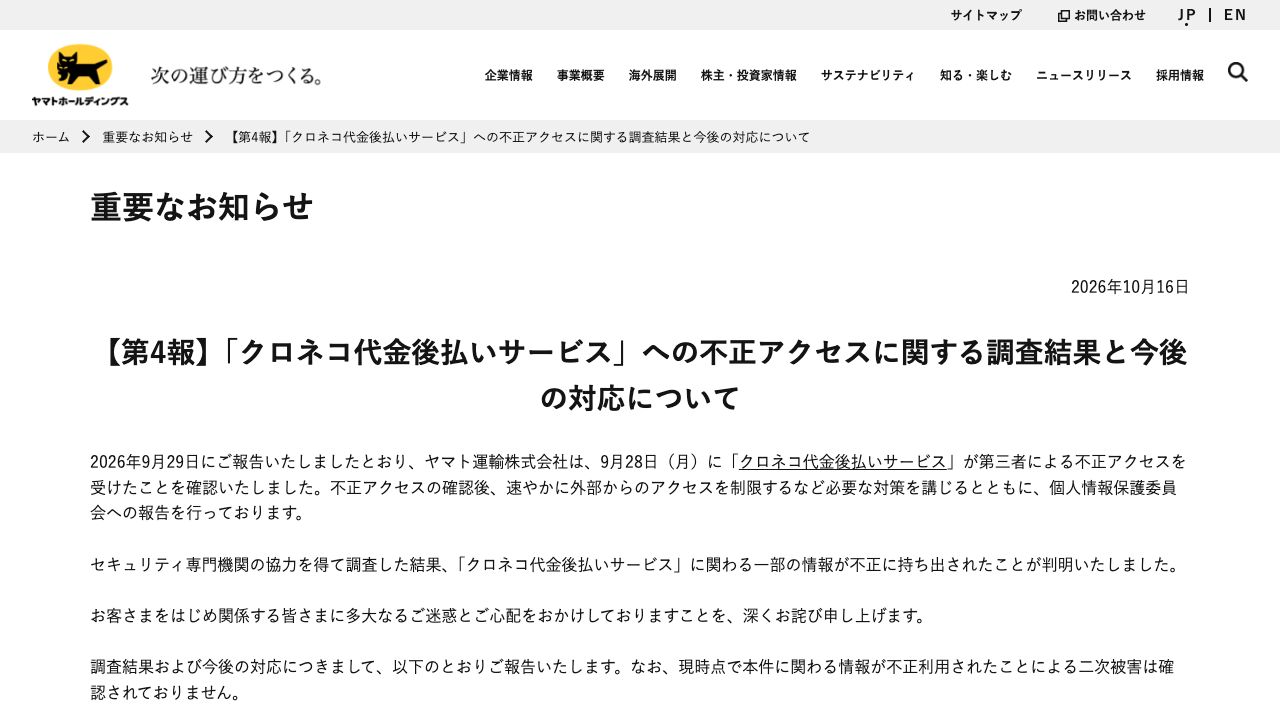
ヤマトホールディングスの16日の第4報では、9月28日に確認した不正アクセスについて、購入者情報約526万件、お届け先情報約5万件、加盟店情報約4,100件の不正な持ち出しが判明したとしています。購入者情報には、氏名・連絡先に加えて商品名・数量・単価などの商品明細も含まれます。
同社は、クレジットカード・パスワード情報は含まれず、クロネコメンバーズなど他サービスからの持ち出しも確認されていないと説明しています。同じ企業名のサービスでも対象範囲が異なるため、利用者も事業者も、自分が使ったサービス名と期間を確認することが大切です。
背景として、アプリを手掛かりにサーバーを狙う攻撃にも注意喚起
NICTは13日、相次ぐ情報漏えいの原因の一つとして、公開Androidアプリを解析し、接続先のサーバーを狙う「A2B攻撃」を説明しました。AIで解析や弱点の探索が効率化される可能性にも触れています。
これは上記5社それぞれの原因を認定した発表ではありません。ただ、企業が点検する範囲が、ホームページだけでなく、アプリの接続先や外部連携にも及ぶことを示しています。PHPの修正状況とあわせ、自社がどこに顧客情報を保管し、どのサービスと接続しているかを確認する必要があります。
Xでは何が混乱を招いた?実際の投稿から読む
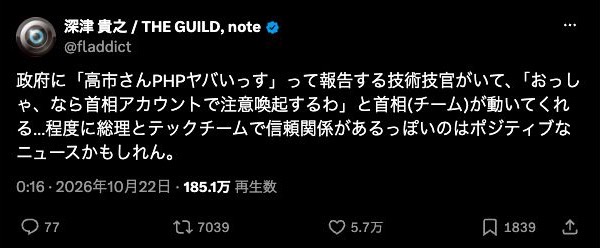
首相の投稿とその返信、技術分野の発信者の投稿では、戸惑いや不安と、対応を後押しする声の両方が確認できました。以下は10月21〜22日の投稿例です。X全体の意見の割合を調べたものではありません。
専門用語が急に届き、「自分は何をすればいい?」となった
首相の投稿に対し、@wai_say_no_nhkさんの返信は、発信内容を理解できない人に向け、分かる人が対応するので心配しなくてよいという趣旨の説明をしていました。「PHP」「パッチ」という言葉だけでは、一般の利用者に対応の主体が伝わりにくかったことをうかがわせます。
ただし、サイトの所有者が「自分は技術が分からないから何もしなくてよい」と受け取るのは適切ではありません。サイトを持っている人は担当者へ確認し、サービスを利用する人は運営会社の案内を確認する。この役割の違いが、ニュースを読むときの出発点になります。
現場からは、経営層に緊急性が伝わるという声
地方の情シスと名乗る@surumeikaAIさんは、経営者が緊急性を理解していなかったため首相の発信が心強い、という趣旨の返信を投稿しました。今井翔太さんの22日の投稿も、首相が技術的な重大案件を直接発信する効果を評価しています。
深津貴之さんは、技術側からの報告を受けて首相側が発信する連携を、肯定的に捉える見方を示しました。技術者の更新作業だけでなく、停止の承認や人員の確保といった経営判断も、今回の対応の一部だったことが読み取れます。
「停止したから流出した」「広まったコードは全部動く」という混同
混乱は専門用語だけが原因ではありません。PHP財団の公開経緯の説明によれば、SNS等には深刻度を10.0とする誤った情報も出回りました。実際に発表された評価は9.2です。また、財団は、公表時点までに調べた流通中の実証コードでは、機能する攻撃コードを確認できなかったと説明しています。
一方、コドモンには予防停止を不正アクセスによる停止ではないかと心配する声が届いていました。ここから分かるのは、危険な欠陥の発見、攻撃の試み、実際の侵害、被害を防ぐための停止は、それぞれ確認すべき事実が違うということです。SNSの投稿だけで被害や安全を決めず、各社の続報まで追う必要があります。
PHPがどのようなWebサービスに使われているかを知りたい方は、PHPで作られた代表的なサイト・サービスの事例も参考にしてください。
どの環境が対象?公開された修正版は?
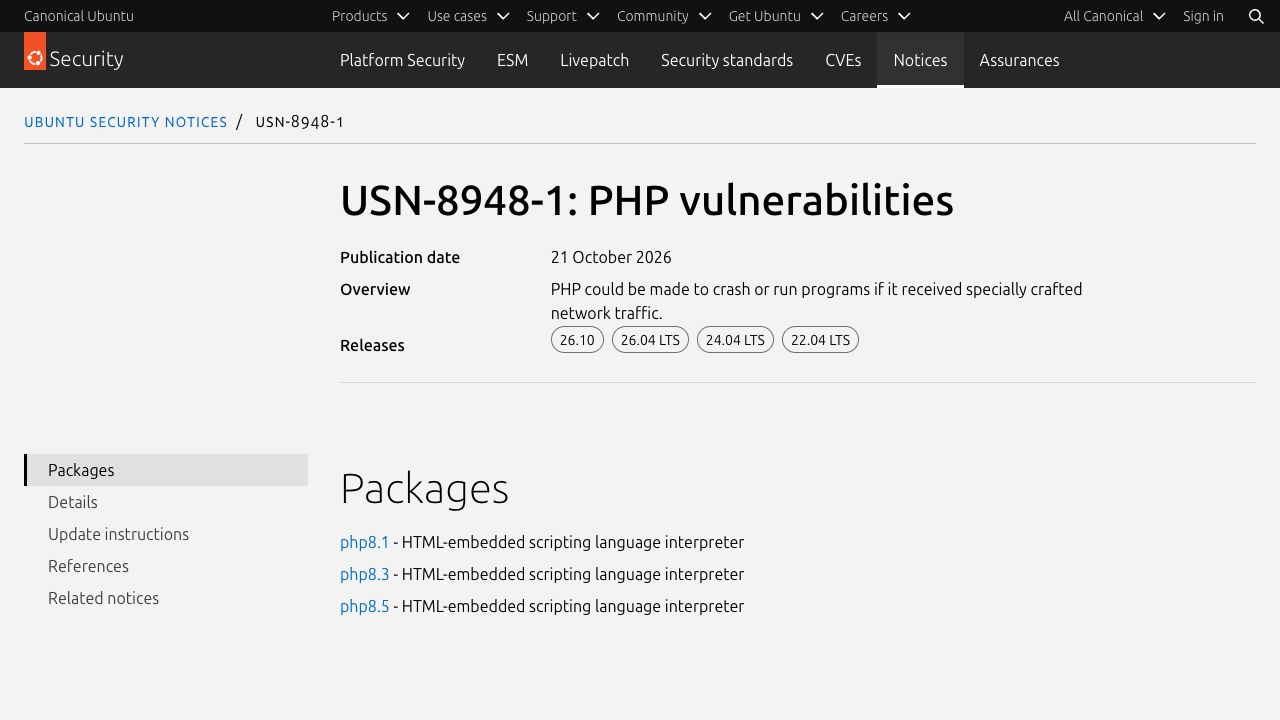
PHP公式は、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを扱うPHP環境を対象に挙げています。「自社はmod_phpではない」という理由だけで、確認を終わらせないでください。
表は10月21日に公開された修正版です。実際の適用では、配布元の最新案内を確認してください。OSやサーバー会社が修正を取り込んだパッケージでは、画面に出るPHPの番号だけでは判断できない場合があります。管理者・提供元に、今回の問題への修正が含まれるかを確認します。
WordPressを使っている場合は、WordPress本体やプラグインだけでなく、サーバー側のPHPも確認します。WordPressのPHPバージョン確認・更新方法を利用してください。
23日の追加案内で、確認することは?
追加案内の対象は、セッションの保存形式を設定するsession.serialize_handlerを、アプリケーションが実行途中に切り替える特殊な構成です。設定でphp_binaryまたはphp_serializeを使い、session_start()の前にini_set()でphpへ変更し、アップロード進捗機能も有効になっている組み合わせが示されています。
PHP公式の追加案内は、次の通常の不具合修正版までsession.upload_progress.enabled=0にすることを提案しています。実行途中に保存形式を変更しないアプリケーションは、機能を有効のままにできるとも説明しています。
担当者には「21日の修正適用」と「23日の追加条件の確認」を分けて依頼しましょう。利用環境がわからない状態で設定値だけを変更せず、フォームやファイルアップロードへの影響も確認します。
サイト運営者が、いま依頼する3つのこと
契約サーバーや保守会社がわからない場合は、まずサイトURLと社内の契約担当者から情報を整理します。自社サイトのPHP利用状況を確認する方法も使えます。
今回のニュースで、よくある疑問
PHPを使っているサイトは、すべて被害を受けたのですか?
脆弱性の影響を受ける環境があることと、個別のサイトで侵害が起きたことは別です。ニュースの見出しやPHPの普及率だけで、被害件数は判断できません。自社の修正状況と影響を調べます。
PHPを使っているか、外から見ればわかりますか?
URLや公開情報は手掛かりになりますが、PHPの使用・未使用や修正済みかを外観だけで確定することはできません。サーバー管理画面や保守担当者の情報と照合します。
PHP 8.2のまま修正すれば、対応は終わりですか?
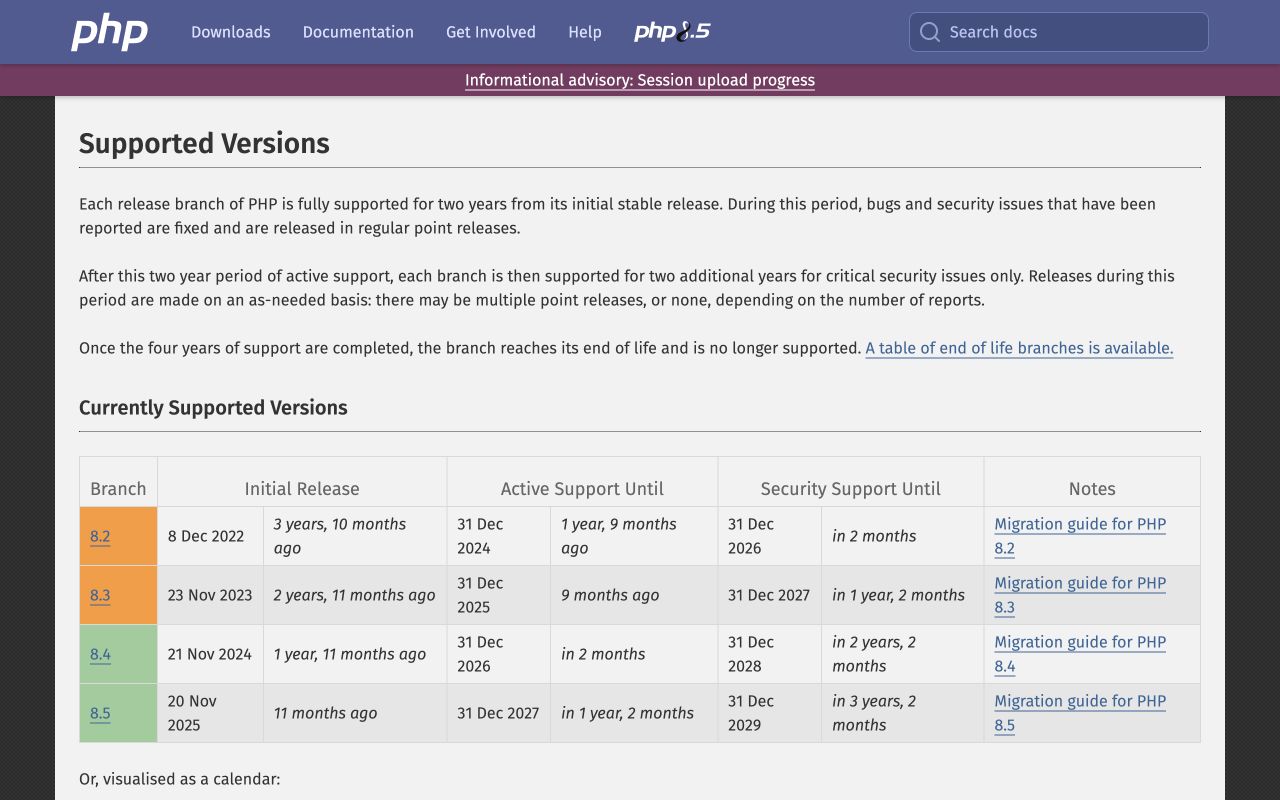
直近の修正適用に加え、年末のサポート終了へ向けた計画が必要です。PHP 8.2のサポート終了日と移行手順で、移行先と確認項目を整理できます。
修正版へ更新した後は、何を確認しますか?
更新が実行環境へ反映されたか、問い合わせ・予約・決済などが正常に動くかを確認します。侵害が疑われる場合は、関連ログを保全し、担当者と影響調査を進めてください。
英語でIT・AIを学べるKredo
英語×IT・AIのスキルを身につけてグローバルに活躍しませんか?
当メディアを運営しているKredoは、英語×ITをオンラインで学ぶ「Kredoオンラインキャンプ」と、フィリピンのセブ島で英語とIT・AIを学ぶ「KredoIT留学」「KredoAI留学」を提供しています。これまでの卒業生は3,000名以上。卒業生の多くが、国内外のIT企業への転職、フリーランスなどへのキャリアチェンジを実現しています。これからの時代に必要な英語×IT・AIのスキルを身につけてグローバルに活躍しませんか?