こんにちは、Kredo Blog編集部です!
Kredoは、PHP・Laravelを使うWebシステム開発や保守運用に取り組んでいます。IT・AI開発実績もご覧ください。
「PHPに重大な脆弱性が見つかったけれど、自社のサイトも対象なのか」「WordPressを更新すればよいのか」。まず確認したいのは、サイトを動かすPHPに、今回の修正が適用されているかです。
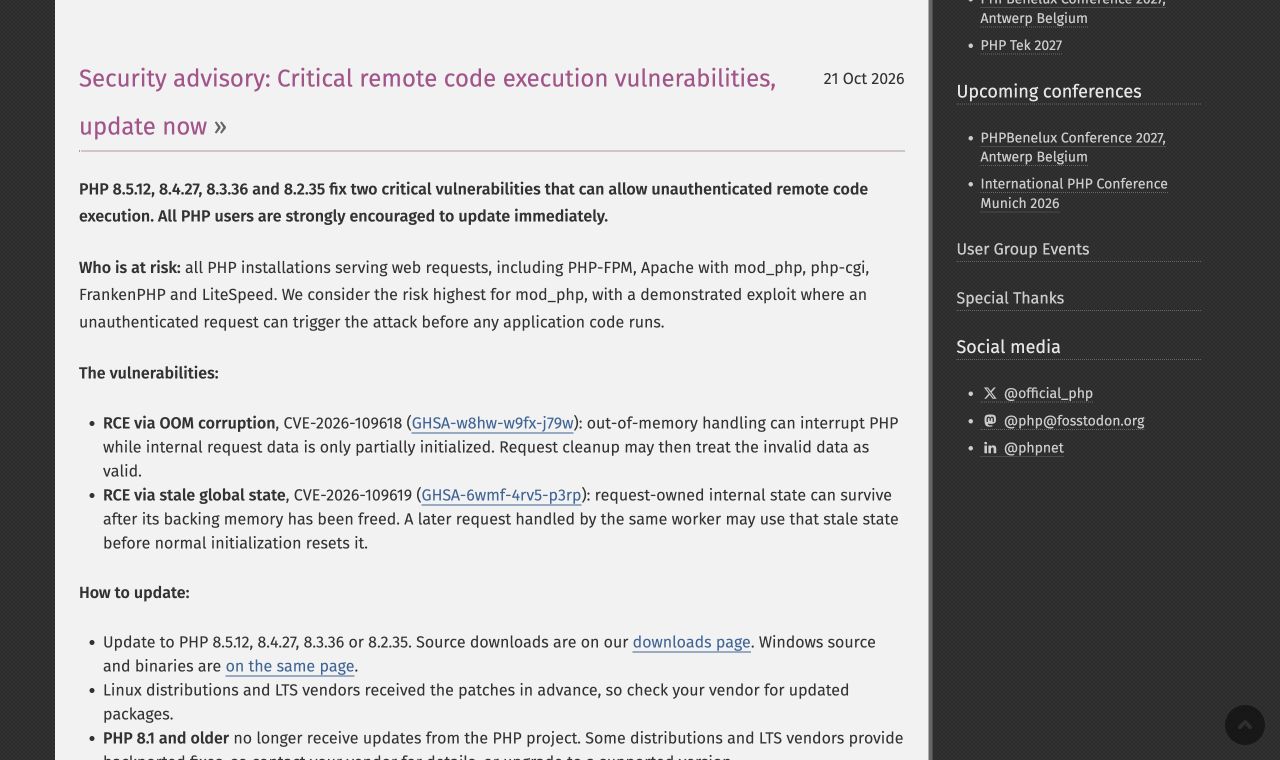
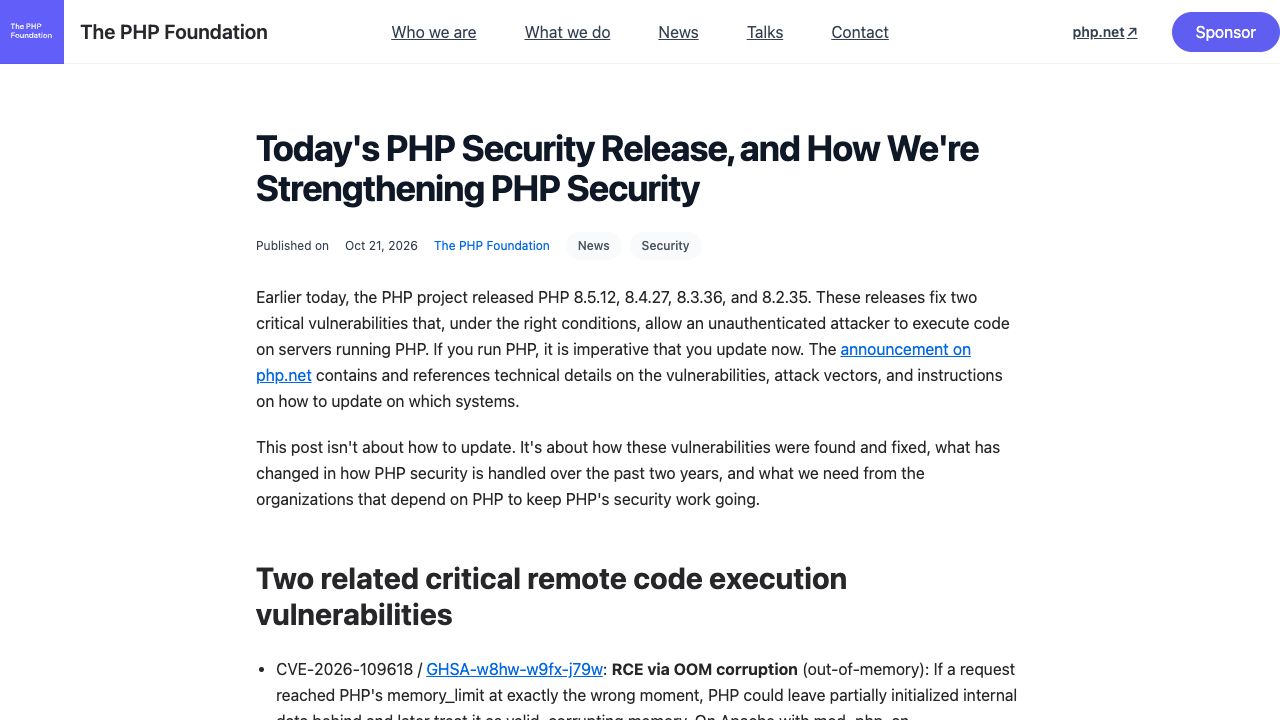
2026年10月21日、PHPの開発元は、認証なしで外部からコードを実行されるおそれがある2件の脆弱性を公表しました。この記事では、Web担当者・サイト運営者が管理会社や開発担当者と対応を進めるために、利用環境の確認から更新後のチェックまでを整理します。情報確認日:2026年10月23日。PHP公式の注意喚起
最初にすることは、この3つです。
- サーバー会社・保守会社に、対象サイトのPHP利用状況と修正適用状況を確認する。
- 未修正なら、バックアップと動作確認を含む更新計画を急いで決める。
- 更新後は、実際のWeb処理への反映と、不審な動作・ログの有無まで確認する。
「PHPを使っている」「サイトが表示される」という情報だけでは、影響や安全性は判定できません。
2026年10月のPHP脆弱性で、何が問題になっている?
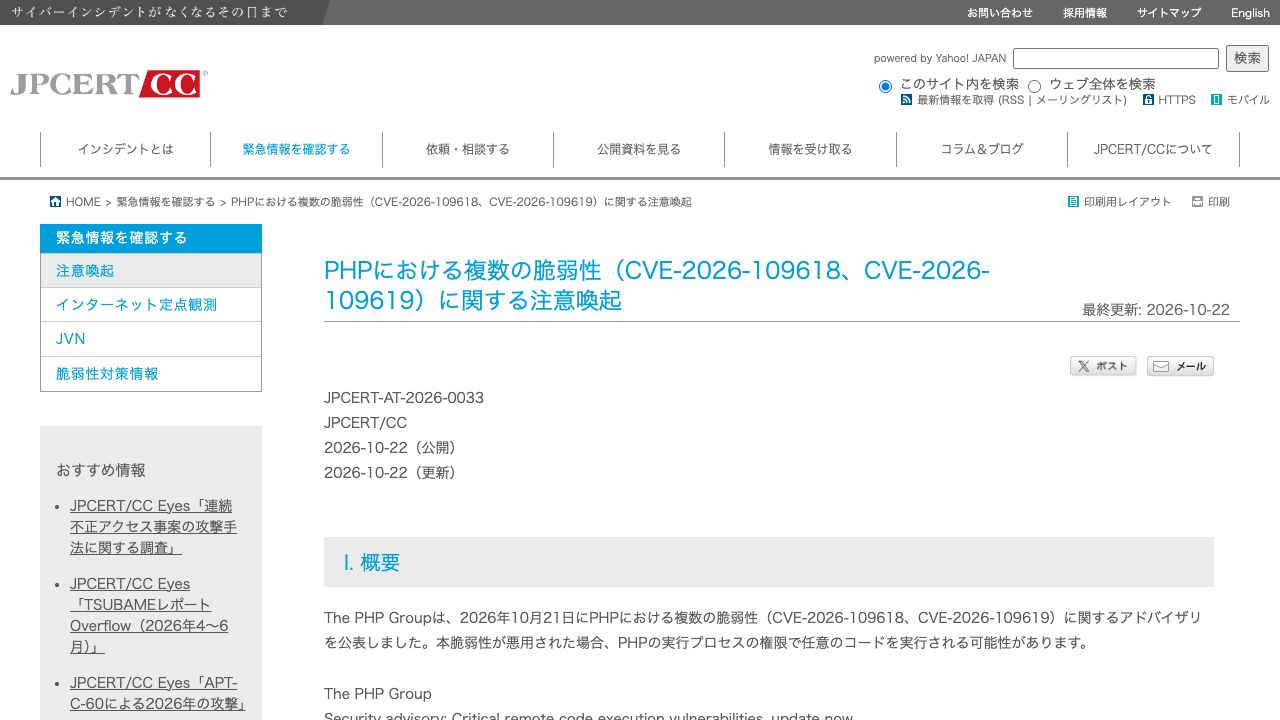
今回公表された識別番号は、CVE-2026-109618とCVE-2026-109619です。CVEは脆弱性を区別するための番号で、管理会社へ問い合わせる際にも使えます。
| 識別番号 | 問題の概要 | 公式情報 |
|---|---|---|
| CVE-2026-109618 | メモリ不足が起きた際の、PHP内部の処理に関する不具合。 | PHP開発元の詳細 |
| CVE-2026-109619 | 処理後に残った内部状態を、後続のリクエストが利用してしまう不具合。 | PHP開発元の詳細 |
PHP公式は、PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するPHP環境を確認対象に挙げています。特にmod_phpのリスクが高いとしていますが、「PHP-FPMだから対応不要」とは判断できません。PHP公式:対象となる環境
PHPはWordPressなどの土台として使われます。そのため、管理画面に表示されるWordPressのバージョンと、サーバー上のPHPのバージョンは分けて確認します。WordPress公式:PHP更新について
自分の環境では誰に、何を確認すればよい?
最初から専門用語をすべて調べる必要はありません。サーバーの契約先と管理担当者がわかれば、次の表から動き始められます。
| 利用環境 | 最初の確認先 | 確認する内容 |
|---|---|---|
| レンタルサーバー上のWordPress | サーバー会社のお知らせ・サポート | 契約サービスが対象か、サーバー側の対策は完了したか、利用者の操作が必要か。 |
| 制作会社に保守を任せているサイト | 保守・運用担当者 | 対象ドメイン、PHPの提供元、修正の適用日、更新後の動作確認結果。 |
| VPS・クラウド・自社サーバー | インフラ担当者・保守会社 | OS・パッケージの配布元、修正版、全サーバーへの適用とプロセスの再起動。 |
| コンテナで動くサービス | 開発・運用担当者 | 修正を含むイメージへの更新と再配置。稼働中の全コンテナに反映されたか。 |
| 外部の予約・決済などのSaaS | そのサービスの提供会社 | 提供会社の影響調査・対策状況。自社側でPHPを変更できるとは限らない。 |
この表は、編集部が整理した実務上の確認順序です。トップページだけでなく、別ドメインの予約画面、管理画面、API、古い検証サイトなども、自社が管理する範囲に含まれていないか確認しましょう。
レンタルサーバーでは「バージョンが変わらない修正」もある
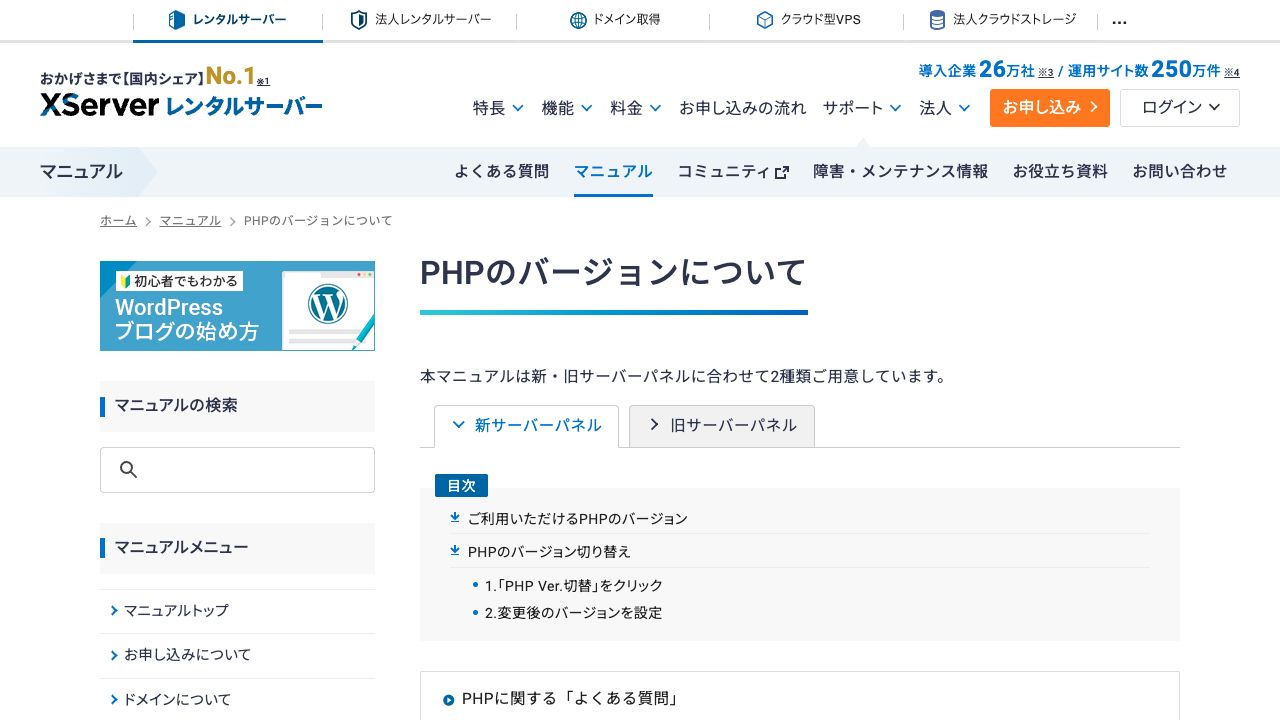
エックスサーバーの公式告知では、2026年10月23日16:20時点で、告知の対象サーバーにおけるPHP 5.6〜8.5の対策完了を案内しています。PHP 5.6〜8.1では表示バージョンを変えずに修正したと説明しています。契約サービスがその告知の対象かを照合してください。エックスサーバーの対応状況
このように、表示される数字だけでは修正済みか判断できない場合があります。また、特定の脆弱性への対応が終わったことと、古いPHPを今後も安全に使い続けられることは別です。長期的な更新計画も残しておきましょう。
修正済みPHPのバージョンは?OSの配布版にも注意
PHP開発元が今回の2件に対して公開した、各系列の最初の修正版は次のとおりです。今後の更新では、配布元の最新のセキュリティ情報も確認してください。PHP公式:修正版
| 系列 | 最初の修正版 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Ubuntuなどの配布パッケージは、末尾の番号まで照合する
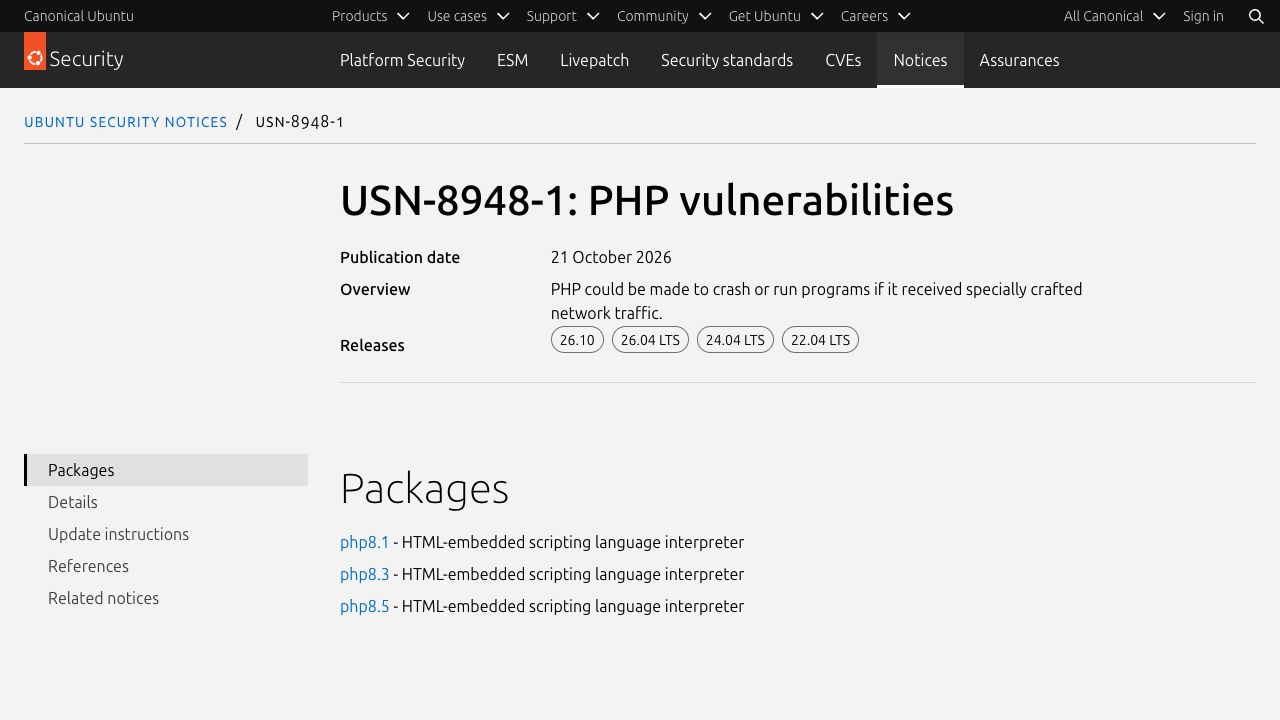
OSの提供元が、元のバージョン番号を保ったまま必要な修正を取り込むことがあります。これをバックポートと呼びます。たとえばUbuntuの公式告知には、次の修正済みパッケージが載っています。
| 環境 | 修正済みパッケージ版 | 根拠 |
|---|---|---|
| Ubuntu 24.04 LTS/PHP 8.3 | 8.3.6-0ubuntu0.24.04.13 |
USN-8948-1 |
| Ubuntu 22.04 LTS/PHP 8.1 | 8.1.2-1ubuntu2.28 |
USN-8948-1 |
| Ubuntu 20.04 LTS/PHP 7.4(Ubuntu Pro/ESM) | 7.4.3-4ubuntu2.29+esm5 |
USN-8948-2 |
「8.3.6だから、必ず未修正」とは言い切れません。一方、同じOSでも、別の配布元や独自ビルドのPHPには上の表をそのまま適用できません。OS名、PHPの配布元、パッケージの完全な版番号を一組で確かめます。
PHP 8.1以前は、緊急対応とサポート終了への対応を分ける
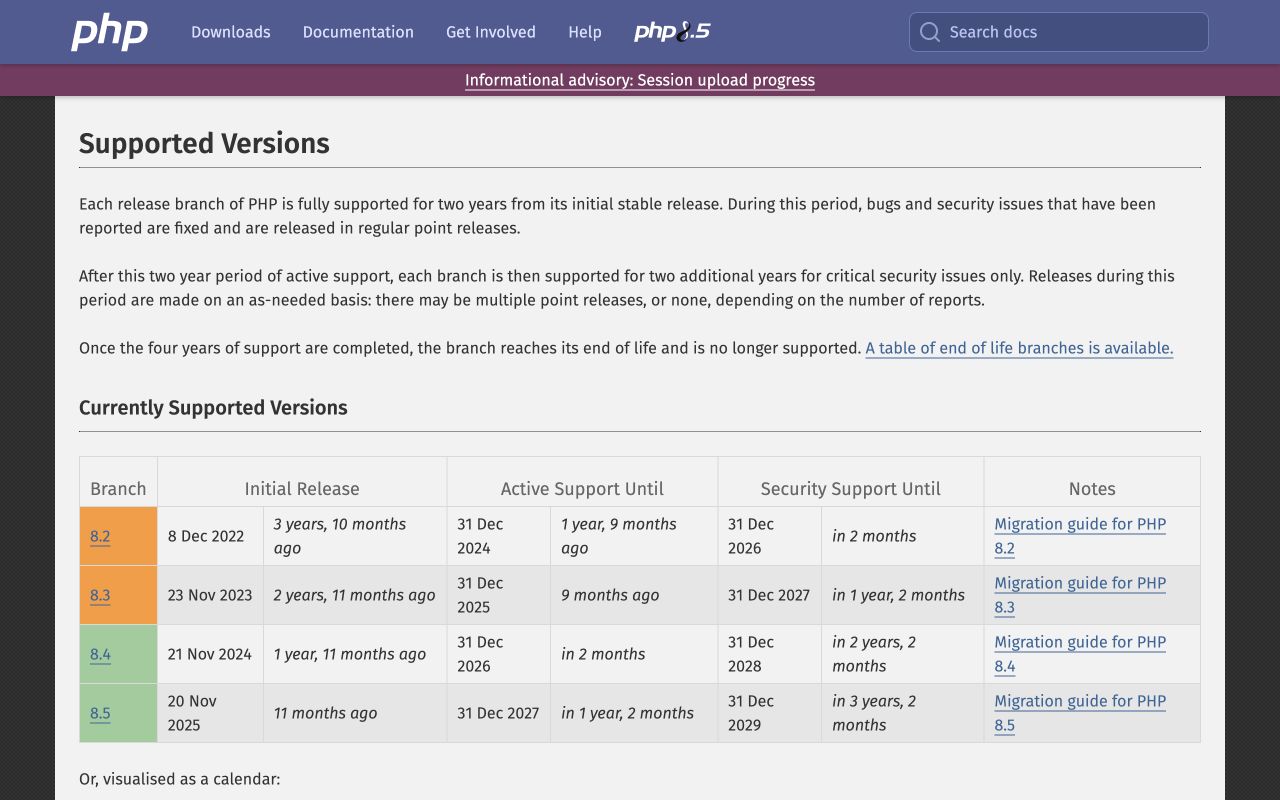
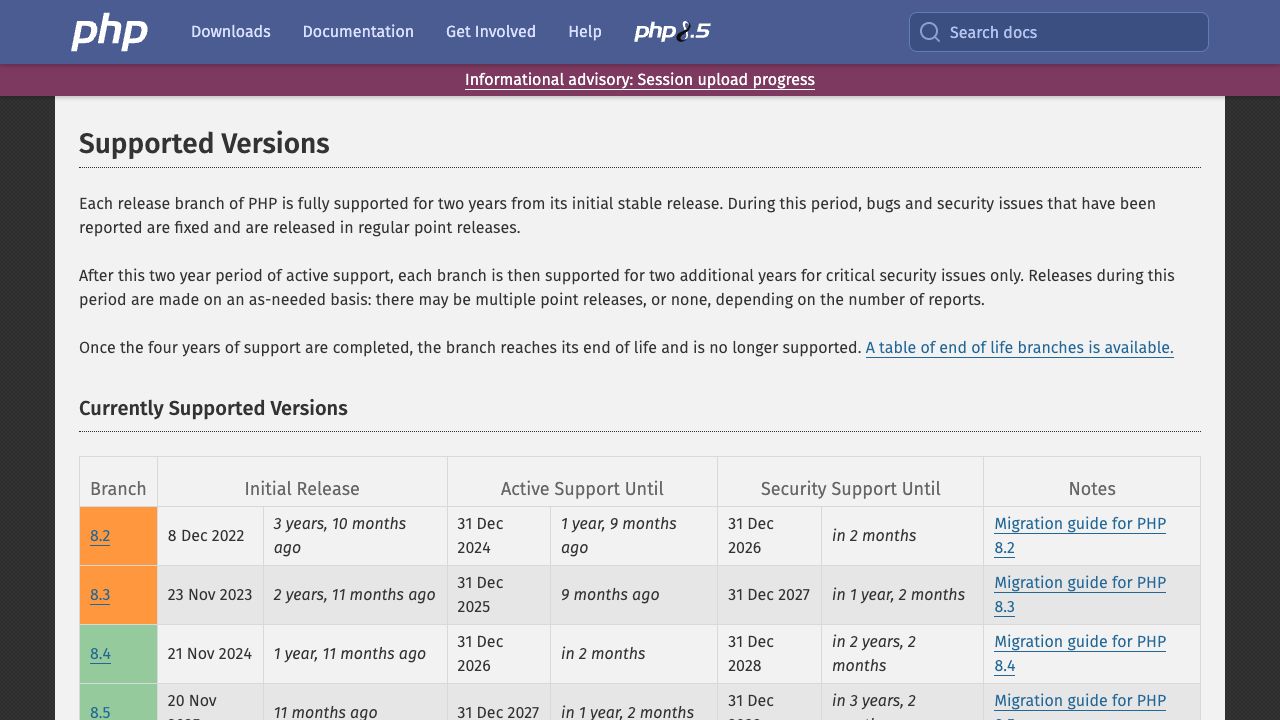
PHP開発元によるPHP 8.1以前の通常サポートは終了しています。販売元などが個別に修正を提供している場合は、その適用範囲と提供期間を確認したうえで、サポート中の系列への移行を計画してください。なお、PHP 8.2のセキュリティサポートも2026年12月31日までです。PHP公式:サポート期間
PHP脆弱性への対応状況別チェック:次に何をすればよい?
「PHPを使っているか」「修正を適用したか」「影響を調べたか」を分けて確認すると、担当者への依頼が具体的になります。
表の確認だけで安全性を保証するものではありません。追加の10月23日注意喚起についても、上の説明と利用環境を照合してください。
自社サイトのPHPを確認する方法
WordPressなら「サイトヘルス」の情報を見る
管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」で、PHPバージョンやWebサーバーの情報を確認できます。表示内容を保守担当者との確認材料にしてください。WordPress公式:サイトヘルス画面
ただし、サイトヘルスに表示されるPHPバージョンだけでは、サーバー会社独自の修正やOS側のバックポートまでは判別できません。「この表示だから安全」と即断せず、提供元の告知と組み合わせます。
サーバー担当者は、CLIとWeb側を別々に確認する
ターミナルでのphp -vは、コマンドライン用PHPの確認には役立ちます。ただし、Webサーバーが別のPHPを使っている構成もあります。編集部としては、対象ドメインに割り当てられたPHP、Web側の実行方式、稼働中のプロセスまで確認記録に含めることをおすすめします。
確認のために、サーバー情報を大量に表示するphpinfo()ページを一般公開する必要はありません。管理画面や、アクセスを制限した管理手段で確認してください。外部の技術解析ツールやURLの「.php」の有無だけで、修正状況や侵害の有無を判定するのも避けましょう。
PHP脆弱性への対応を進める5つの手順
以下は、編集部が提案する対応チェックリストです。更新コマンドや再起動方法は構成によって違うため、サーバー会社・OS・実行環境の正式な手順に従ってください。
1.対象と担当者を決める
対象URL、サーバーの契約先、PHPの配布元、作業担当者を記録します。「制作会社に連絡した」で止めず、誰がいつまでに修正適用を確認するかまで決めます。
2.バックアップと、失敗時の戻し方を確かめる
データベースとサイトのファイル、必要な設定を保全し、復元できるか確認します。予約・注文などが増え続けるサイトでは、作業中の新しいデータをどう保護するかも相談します。WordPress公式も、PHPの変更前にバックアップとテーマ・プラグインの互換性確認を勧めています。WordPress公式:更新前の準備
戻し先が未修正のPHPなら、障害から復旧しても脆弱性は残ります。作業失敗時の一時的なアクセス制限や、別の修正版を使う方法まで担当者と決めておくと、判断が止まりません。
3.修正版を適用する
提供元が今回の2件を修正済みと案内するパッケージ・イメージ・バージョンへ更新します。新しい大きな系列への移行と、同じ系列内の修正適用では、互換性確認の範囲が変わります。緊急の修正と中長期の移行を整理し、必要な確認を急いで進めましょう。
4.稼働中のWeb処理に反映する
ファイルを更新しただけでは、動き続けている古いプロセスに修正が反映されない場合があります。PHP-FPMやApacheなど、構成に応じて必要なプロセスを再起動・再配置し、複数台ある場合はすべて確認します。Ubuntu公式:更新後のプロセス再起動
5.利用者が使う機能を動かし、記録を残す
トップページの表示に加え、ログイン、問い合わせ、予約・購入、管理画面、外部サービスとの連携など、対象サイトの重要な操作を確認します。実在する顧客へのメールや実決済を発生させない方法を、担当者と選んでください。
完了記録には「対象URL・修正の根拠・適用日時・稼働環境の確認結果・動作確認結果」を残します。「アップデートしました」という一言より、どこまで対応できたかを関係者が判断しやすくなります。
すぐ更新できないときはどうする?
PHP公式には一時的な緩和策もありますが、対象は特定の攻撃経路に限られます。JPCERT/CCも、緩和策だけで完了とせず、修正済みバージョンへの更新を求めています。JPCERT/CC:対策と緩和策
設定の適用場所や再起動の要否によって効果が変わり、設定によっては可用性にも影響します。たとえばメモリ上限を無制限にする方法を、構成を確認せずコピーして使うことはおすすめしません。担当者が公式情報と自社環境を照合して選択してください。
更新が遅れる場合は、対象の公開範囲を一時的に絞れるか、未使用のサイトを停止できるかなどを相談します。これは業務影響を伴う判断なので、担当者・実施期限・通常運用へ戻す条件をそろえて進めましょう。
10月23日の追加注意喚起:セッションの設定も確認する
PHP公式は、次の通常のバグ修正リリースまでの追加防御として、session.upload_progress.enabled=0を推奨しています。10月21日の緩和策としてすでに無効化した場合は、その設定を維持します。
対象は、設定ファイルでsession.serialize_handlerをphp_binaryまたはphp_serializeにし、実行時にini_set()でphpへ切り替えてからsession_start()を呼ぶ、まれな組み合わせです。アップロード進捗機能が有効な場合に問題になります。実行時にこの設定を変更しないアプリケーションは、公式案内では同機能を有効なまま利用できます。
担当者に設定とコードを照合してもらい、必要ならアップロード進捗表示への影響も確認してください。これは10月21日に公表された2件への修正適用に加える確認事項です。追加事象の詳細な告知は、次の通常リリースに合わせてCVE-2026-115560として公開予定とされています。PHP公式:10月23日の追加注意喚起
更新とは別に、侵害の兆候も確認する
修正版の適用は、過去に侵害されていないことの証明にはなりません。JPCERT/CCは、異常なセッションCookie、不審なアップロード形式の通信付近で起きたメモリエラーやHTTP 500、ワーカーの異常終了などを調査の手掛かりとして挙げています。JPCERT/CC:侵害調査
これらは単独で侵害を断定する材料ではなく、逆に見つからなくても「侵害なし」とは言い切れません。不審なファイルや通信なども含めて確認します。異常が疑われる場合は、ログなどを保全したうえで、保守会社・セキュリティ担当者へ相談してください。
管理会社へ、そのまま確認できる文面
専門的な情報が手元になくても、以下の文面なら確認を依頼できます。パスワード、秘密鍵、個人情報を含むログは、通常の問い合わせ欄に貼らないでください。
当社サイトで利用しているPHPについて、2026年10月公表のCVE-2026-109618/CVE-2026-109619への対応状況を確認したく、ご連絡しました。
対象サイト:[URL]
契約サービス:[わかる範囲で記入]
- 対象サイトは、この2件の脆弱性の影響を受ける構成でしょうか。
- 修正済みの場合、適用日時と根拠となる提供元の告知・版番号を教えてください。
- 稼働中のWeb処理への反映と、関連する全サーバーの確認は完了していますか。
- 未対応の場合、対応予定と当社側で必要な作業を教えてください。
- 侵害の兆候に関する調査状況と、追加で確認すべき点を教えてください。
PHP脆弱性対策のよくある質問
WordPress・テーマ・プラグインが最新なら大丈夫?
それだけでは、PHP本体への修正適用を確認したことにはなりません。WordPress側の更新状況に加え、サーバー側のPHPを確認してください。WordPress公式の説明
有名なPHP利用サイトの一覧を見れば、危険なサイトがわかる?
わかりません。言語の採用事例と、現在の構成・修正適用・侵害の有無は別の情報です。PHPで作られたサイト・サービスの事例は技術の利用例として参照し、各サービスの安全性は運営元の告知を確認してください。
WAFが有効ならPHPを更新しなくてもよい?
WAFだけを根拠に、更新不要とは判断できません。今回の脆弱性について、ルールがどの経路を防ぐかを提供元に確認し、PHPの修正適用を進めてください。
今回の問題は、過去のPHP-CGIの脆弱性と同じ?
今回扱っているのはCVE-2026-109618/CVE-2026-109619です。古い記事の設定変更を流用せず、CVE番号・公表日・対象環境が一致する情報を参照してください。
サイトが普段どおり動いていれば、対応は後でもよい?
通常表示は修正済みの証明になりません。まず提供元の対策状況を確認し、未修正なら、影響と作業方法を担当者と速やかに決めましょう。
PHP対策・サイト診断を相談するときの準備
まずはサイトURLと「修正済みか不明」「更新担当者がいない」「変更するとエラーが出る」など、困っていることを伝えてください。わかる範囲でサーバー名と保守担当の有無を添えれば、状況を整理しやすくなります。
Kredoのお問い合わせフォームの自由記入欄には「PHP対策の相談」とご記入ください。パスワードや秘密鍵を最初の問い合わせに添える必要はありません。無料相談後に作業を依頼する場合は、対応範囲・費用・確認項目を確かめて進めます。
依頼先の検討にはKredoの開発・保守運用実績もご覧ください。WordPressの操作手順を自分で確認したい方は、PHPバージョン確認・更新のチェックリストを参照してください。
発表の経緯を知りたい方は2026年10月のPHP脆弱性ニュースまとめを、PHP 8.2を使っている方はサポート終了日と移行手順もあわせてご確認ください。
PHP対策を、今回だけで終わらせないために
対応が落ち着いたら、サイト一覧・保守担当・PHPの提供元・サポート期限を一か所で確認できるようにします。更新通知を受け取る人と、実際に適用して確かめる人を決めておくと、次の注意喚起でも初動が早くなります。
自社の状況整理から相談したい場合は、Kredoへお問い合わせください。急ぎのPHP対策・サイト診断の相談と、社内のIT活用・運用体制を整える相談を、それぞれの目的に合わせて受け付けています。
英語でIT・AIを学べるKredo
英語×IT・AIのスキルを身につけてグローバルに活躍しませんか?
当メディアを運営しているKredoは、英語×ITをオンラインで学ぶ「Kredoオンラインキャンプ」と、フィリピンのセブ島で英語とIT・AIを学ぶ「KredoIT留学」「KredoAI留学」を提供しています。これまでの卒業生は3,000名以上。卒業生の多くが、国内外のIT企業への転職、フリーランスなどへのキャリアチェンジを実現しています。これからの時代に必要な英語×IT・AIのスキルを身につけてグローバルに活躍しませんか?